- A Keeta Open Delivery API segue o padrão Open Delivery v1.5.0 (Abrasel). Para conceitos de base, consulte Open Delivery.
- A Keeta, porém, ajustou vários endpoints ao seu modelo de negócio, então as definições deste documento prevalecem sobre o padrão quando houver diferença.
Principais diferenças em relação ao Open Delivery padrão:
| Tema | O que muda na Keeta |
|---|---|
| Autenticação | Credenciais e token são emitidos por software (aplicação), não por merchant. Mesmo assim, o Software Service só acessa dados de um merchant depois que ele autoriza a aplicação. |
| Assinatura | Toda requisição à API precisa levar uma assinatura no header X-App-Signature. O objetivo é reduzir o risco de vazamento caso o token seja interceptado (ex.: ataque man-in-the-middle). Veja Cálculo de Assinatura. |
| Cardápio | Suporta push (o software envia via POST /merchantUpdate) e pull (a Keeta busca via GET /merchant). Só há atualização de cardápio completo — atualização modular por entidade ainda não é suportada (com exceções pontuais de status, ver a Referência da API de Merchant). |
| Pedidos | Como a credencial é por software, o endpoint de polling retorna eventos de vários merchants de uma vez. |
| Campos | Quantidade de campos e obrigatoriedade foram ajustadas em vários endpoints. Siga a referência deste documento. |
| Reembolso | Pedido de reembolso total/parcial após a conclusão abre uma negociação entre cliente e merchant, que pode aceitar (ACCEPT) ou recusar (DENY). |
| Privacidade | Dados pessoais do cliente vêm criptografados nos detalhes do pedido. Em entrega própria do merchant ou 3PL, é possível descriptografar com POST /v1/batchDecrypt. |
Recomendações
- Integre a API de cardápio. Evita que o merchant mantenha o cardápio em dois lugares.
- Autorização de merchants: o merchant pode autorizar ou revogar aplicações sozinho no Portal do Gerente — ver Autorização do Merchant. Também existem endpoints para automatizar esse fluxo dentro do seu próprio SaaS — ver Autorização Self-serve do Merchant.
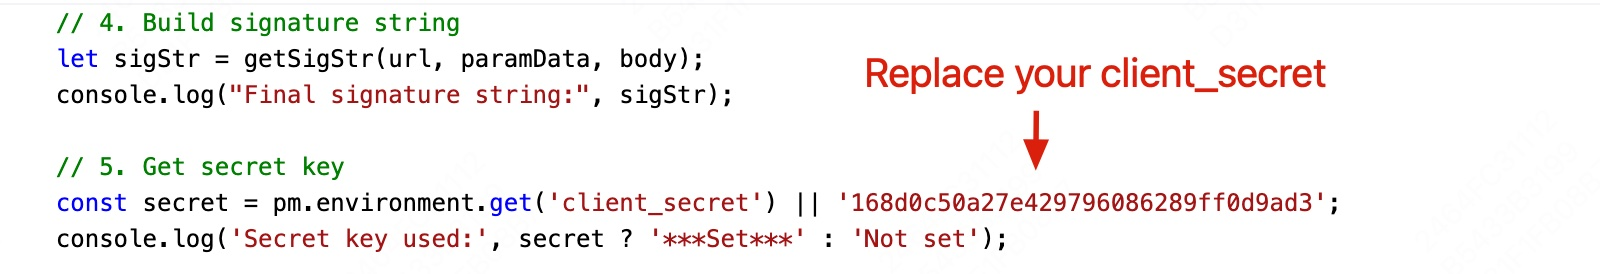
- Postman: a Keeta disponibiliza uma Postman Collection. Inclua o script de assinatura na aba Pre-request e troque o
client_secretde exemplo pelo secret que a Keeta atribuiu à sua aplicação.
Para diretrizes gerais (formatos, padrões de erro), a documentação do Open Delivery continua valendo: Guia de Desenvolvimento e Tratamento de falhas.